Wyszukiwarka

Czego szukasz?

Wpisz co najmniej 3 znaki.

Strona główna › Firma › Bezpieczeństwo i zgodność z regulacjami
Dla IT, bezpieczeństwa, zakupów i compliance

Bezpieczeństwo i zgodność z regulacjami

Chcesz wdrożyć AI lub przenieść systemy do chmury, ale musisz zadbać o bezpieczeństwo danych i wymagania regulacyjne? Od początku ustalamy, co dotyczy Twojego projektu, a następnie przekładamy to na architekturę, konfigurację, dokumentację i utrzymanie rozwiązania.

Prawo, regulacje i technologie zmieniają się szybko. Dlatego wymagania weryfikujemy nie tylko przed startem, lecz także przy istotnych zmianach rozwiązania, dostawcy lub sposobu przetwarzania danych.

Bezpieczny start projektu

Wymagania ustalamy przed wyborem architektury

Zaczynamy od celu rozwiązania, rodzaju danych i sposobu ich wykorzystania. Ustalamy, czy projekt obejmuje dane osobowe, poufne lub wrażliwe, jakie role mają strony oraz które wymagania RODO, AI Act, Data Act, NIS2, DORA lub regulacji branżowych trzeba uwzględnić.

Dzięki doświadczeniu z 1100+ wdrożeń w różnych branżach wcześniej rozpoznajemy pytania, które zwykle pojawiają się po stronie IT, bezpieczeństwa, prawników, zakupów i compliance.

Co otrzymuje Twój zespół

Na podstawie wymagań ustalamy architekturę środowiska, integracje i zasady dostępu. Określamy też retencję, kopie zapasowe i odpowiedzialność. Przygotowujemy dokumentację dla IT, bezpieczeństwa, zakupów i compliance, a po uruchomieniu utrzymujemy rozwiązanie przy zmianach technologii i przepisów.

Od regulacji do rozwiązania

Przekładamy wymagania na projekt

Pracujemy z zespołem prawnym lub compliance klienta, aby jego interpretację wymagań przełożyć na rozwiązanie technologiczne. Nie zastępujemy porady prawnej. Określamy role i potrzebne dowody, a następnie uwzględniamy je w architekturze, konfiguracji, dokumentacji i utrzymaniu.

Dane i prywatność

RODO

Ustalamy role stron, zakres i cel przetwarzania danych osobowych oraz wymagania dotyczące dostępu, retencji, usuwania i powierzenia. Uzgodnienia z prawnikiem lub IOD klienta przekładamy na architekturę, konfigurację, integracje i dokumentację rozwiązania.

Data Act

Planujemy dostęp do danych, ich eksport, interoperacyjność i zmianę dostawcy. Określamy formaty, interfejsy, odpowiedzialność za migrację i sposób zakończenia usługi dla konkretnego produktu oraz modelu dostawy.

Data Governance Act

Projektujemy bezpieczne udostępnianie i ponowne wykorzystywanie danych, z uwzględnieniem uprawnień, kontroli dostępu i warunków wymiany. Rozwiązania techniczne projektujemy zgodnie z rolą organizacji oraz ustaleniami jej zespołu prawnego i compliance.

Sztuczna inteligencja

AI Act

Opisujemy przeznaczenie systemu, role uczestników i ryzyko zastosowania, a następnie projektujemy dostęp, rejestrowanie działań, dokumentację i etap akceptacji. AI rekomenduje lub przygotowuje materiał, a człowiek zatwierdza. Nie trenujemy modeli LLM ani OCR — dobieramy i konfigurujemy istniejące.

Cyberbezpieczeństwo i odporność

NIS2

Uwzględniamy w projekcie zarządzanie ryzykiem, dostęp, bezpieczeństwo integracji i łańcucha dostaw, rejestrowanie zdarzeń, obsługę incydentów, kopie zapasowe, odtwarzanie i ciągłość działania. Rolę klienta, jego sektor i przyjętą interpretację wymagań przekładamy na rozwiązania techniczne.

CRA — Cyber Resilience Act

CRA określa wymagania cyberbezpieczeństwa dla produktów z elementami cyfrowymi, w tym obsługi podatności i aktualizacji bezpieczeństwa. Jako producent oprogramowania AMODIT, KSeF Connector i DataFlow prowadzimy te procesy dla własnych produktów, a wymagania klientów wobec dostawców oprogramowania przekładamy na kryteria techniczne, dokumentację i utrzymanie.

DORA

W projektach dla sektora finansowego przekładamy wymagania odporności cyfrowej na rozwiązanie i usługi ICT: odpowiedzialność, monitoring, obsługę incydentów, testy, odtwarzanie, dokumentację i warunki współpracy z dostawcami technologii. Pracujemy przy tym z zespołem prawnym, bezpieczeństwa i compliance klienta.

Dokumenty, finanse i etyka

KSeF

Przygotowujemy organizacje do obowiązkowej obsługi faktur ustrukturyzowanych: od procesu i uprawnień po integrację systemu ERP lub księgowego z KSeF. KSeF Connector obsługuje warstwę komunikacji, statusy i błędy, a integrację projektujemy dla środowiska klienta.

Ochrona sygnalistów

Uruchamiamy bezpieczny kanał zgłoszeń i przekładamy ustaloną procedurę na dostęp, poufną komunikację, ochronę załączników oraz obsługę spraw. Zobacz usługę ochrony sygnalistów, moduł AMODIT i dedykowaną platformę zgłoszeniową.

Branże i raportowanie

GxP

W rozwiązaniach dla klientów z farmacji i ochrony zdrowia realizujemy prace związane z walidacją systemów komputerowych zgodnie z wymaganiami właściwymi dla danego projektu, takimi jak EU GMP Annex 11 lub 21 CFR Part 11. Przygotowujemy dokumentację, kontrolę zmian, uprawnienia i ścieżkę audytu; nie oznacza to certyfikacji systemu ani organizacji przez Astrafox.

ESG — CSRD i ESRS

Porządkujemy ścieżkę od danych źródłowych przez ich integrację, kontrolę jakości i obliczenia po raport zrównoważonego rozwoju. Zakres danych i ujawnień ustala klient ze swoimi doradcami, a my realizujemy warstwę danych i raportowanie ESG.

Pytania przed zakupem

Informacje potrzebne do oceny dostawcy

Odpowiedzi przygotowujemy dla konkretnej usługi, architektury i modelu utrzymania, aby IT, bezpieczeństwo, zakupy i compliance pracowały na tych samych ustaleniach.

Bezpieczeństwo

Czy certyfikat obejmuje kupowaną usługę i jaki jest jego dokładny zakres?

IT

Jakie środowiska, konta i uprawnienia będą potrzebne oraz kiedy dostęp zostanie odebrany?

Zakupy

Jak przekazać kwestionariusz i jakie dokumenty są dostępne dla danego zakresu?

Prawnik lub IOD

Jaki model, dostawca, region i zasady przetwarzania dotyczą danych używanych przez AI?

CIO

Co organizacja zachowa po zakończeniu współpracy: dane, konfigurację, dokumentację i wiedzę?

Właściciel usługi

Jak rozdzielone są odpowiedzialność, utrzymanie i warunki reakcji?

Własna zgodność Astrafox

Spełniamy obowiązki i jasno podajemy zakres

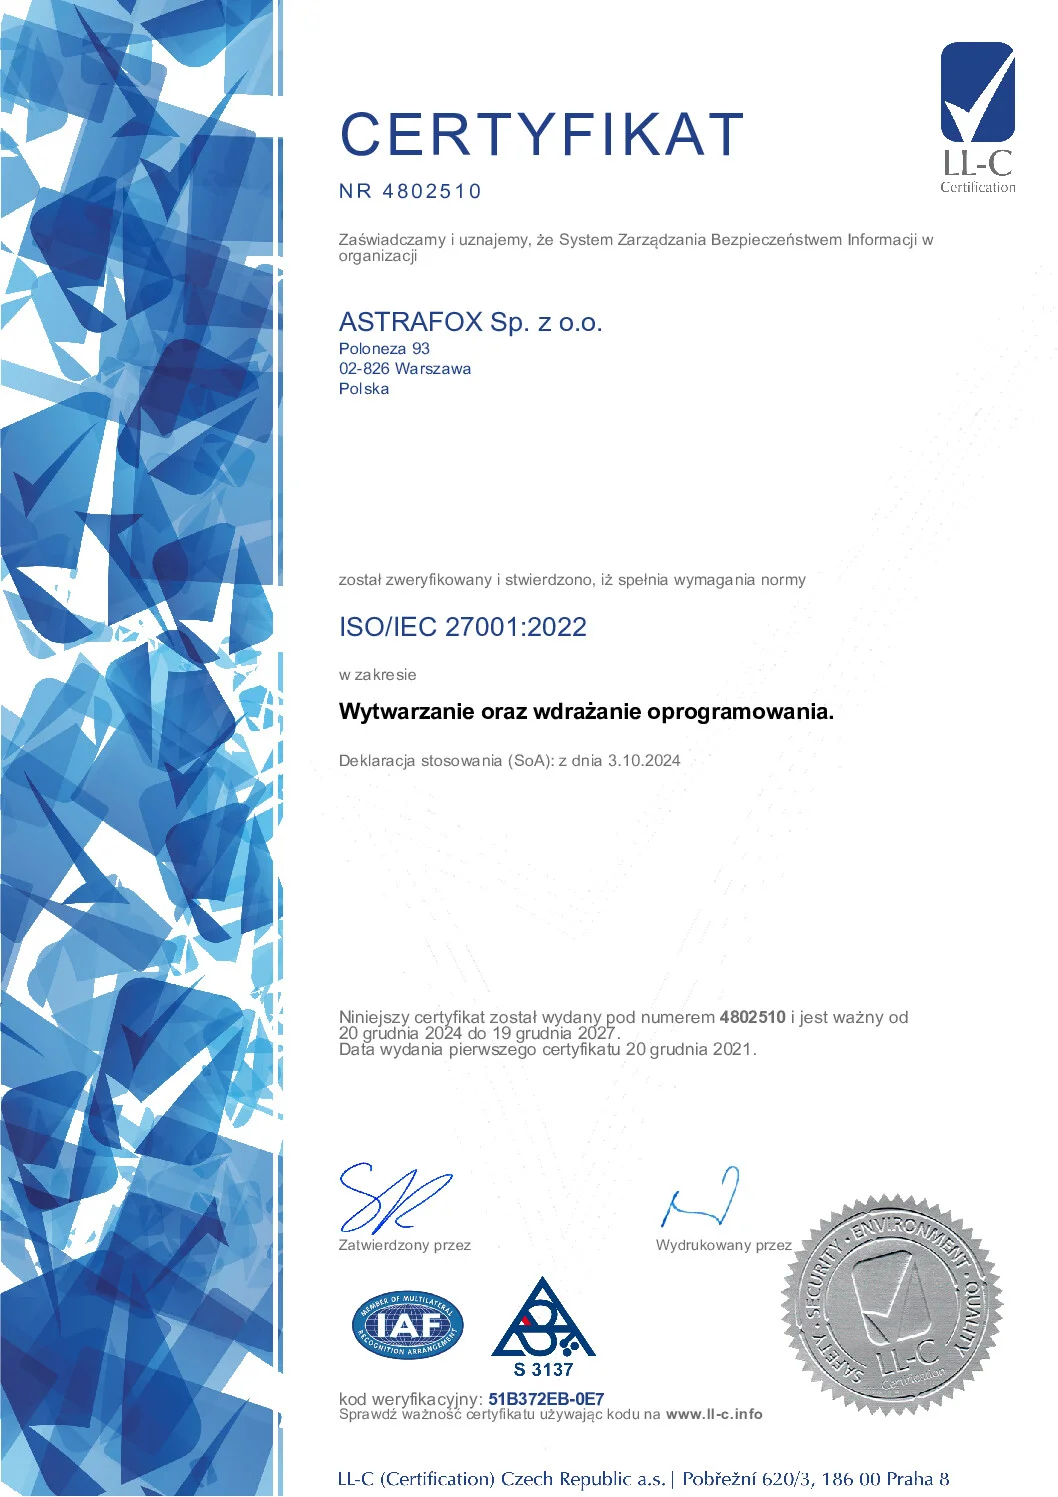
Jako administrator danych, producent oprogramowania i dostawca usług IT spełniamy dotyczące nas obowiązki prawne i wymagania bezpieczeństwa. Astrafox Sp. z o.o. ma certyfikat ISO/IEC 27001:2022 nr 4802510 w zakresie „Wytwarzanie oraz wdrażanie oprogramowania”, ważny do 19 grudnia 2027 r.

Otwórz certyfikat PDF →
Certyfikat ISO/IEC 27001:2022 Astrafox nr 4802510 w zakresie wytwarzania i wdrażania oprogramowania

Dokumenty i kontakt

Polityka prywatności, RODO — klauzule informacyjne i Polityka plików cookies. W sprawach ochrony danych skontaktuj się z IOD: iod@astrafox.pl.

Przed uruchomieniem

Chronimy dane w całym cyklu rozwiązania

Ustalenia obejmują dane osobowe, poufne i wrażliwe oraz cały cykl współpracy: od przygotowania środowisk i nadania dostępu po jego odebranie, zwrot danych i zakończenie usługi.

Dane i role stron

Ustalamy cel, kategorie danych, region, retencję, usuwanie i ewentualne powierzenie.

Dostęp do środowisk

Określamy konta, uprawnienia, osoby upoważnione, rejestrowanie działań i odebranie dostępu.

Dostawca AI

Przed uruchomieniem sprawdzamy region, retencję, wykorzystanie danych i warunki wybranej usługi.

Przykład rozwiązania

DataFlow: dwa sposoby wdrożenia

Dostarczamy DataFlow w infrastrukturze klienta albo w hostingu Astrafox. Hurtownia danych pozostaje po stronie klienta, a definicje przepływów i ich historia — w jego repozytorium. Konfiguracja integracji i asystenta AI określa, jakie informacje są przekazywane do usług zewnętrznych.

Poznaj DataFlow →
Dokumenty i ciągłość

Przygotujmy odpowiedź dla działu zakupów

Wskaż usługę i zakres pytań, bez danych pracowników ani klientów. Określimy, które informacje są publiczne, które zależą od rozwiązania, a które wymagają poufnego kanału. Korzystamy z kwestionariusza bezpieczeństwa lub listy wymagań stosowanej w Twojej organizacji.

Przekaż wymagania zakupowe

Utrzymanie i zakończenie współpracy

Przed umową ustalamy odpowiedzialność za środowisko i kopie, zakres wsparcia oraz sposób przekazania dokumentacji, konfiguracji i danych.

FAQ

Najczęstsze pytania

Czy Astrafox ma certyfikat ISO 27001?

Tak. Certyfikat ISO/IEC 27001:2022 nr 4802510 jest ważny do 19 grudnia 2027 r. i obejmuje „Wytwarzanie oraz wdrażanie oprogramowania”.

Gdzie są przetwarzane dane używane przez AI?

Modele AI uruchamiamy na Azure, Google Cloud (Vertex AI) i AWS w regionach Unii Europejskiej, w 100% kontrolujemy miejsce przetwarzania danych, a modele nie są trenowane na danych klienta. To zapewnia zgodność z RODO i AI Act. Region i architekturę potwierdzamy przed uruchomieniem.

Jakie materiały otrzyma dział zakupów?

Po wskazaniu usługi i etapu rozmów określamy, które dokumenty są publiczne, a które przekazujemy w poufnym kanale.

Czy Astrafox udziela porad prawnych?

Nie. Pracujemy z prawnikiem lub zespołem compliance klienta i przekładamy ustalone wymagania na architekturę, konfigurację, dokumentację oraz utrzymanie rozwiązania.

Zacznij od wymagań bezpieczeństwa

Opisz planowane wdrożenie, rodzaj danych i listę pytań. Nie przesyłaj poufnych dokumentów ani danych osób trzecich w polu opisu.

Poproś o materiały dla działu zakupów Otwórz certyfikat