Kierownik IT sprawdza alerty w kilku konsolach i ryzykuje, że awaria zostanie zauważona zbyt późno.
Środowisko jest monitorowane 24/7, a wykryta awaria uruchamia proces reakcji i administracji.
Monitoring i utrzymanie 24/7
Jesteśmy specjalistami od Microsoft Azure, Google Cloud i AWS. Przenosimy całe środowiska do chmury, budujemy nowe oraz porządkujemy konta, subskrypcje, zasady i uprawnienia. Administrujemy serwerami, monitorujemy środowisko 24/7, reagujemy na awarie, zabezpieczamy je i optymalizujemy koszty. Uruchamiamy też AI w chmurze z danymi przetwarzanymi w Unii Europejskiej.
Zobacz, jak zmienia się praca po uporządkowaniu infrastruktury chmurowej.
Kierownik IT sprawdza alerty w kilku konsolach i ryzykuje, że awaria zostanie zauważona zbyt późno.
Środowisko jest monitorowane 24/7, a wykryta awaria uruchamia proces reakcji i administracji.
Monitoring i utrzymanie 24/7
Dyrektor IT widzi rosnący rachunek za chmurę, ale nie potrafi wskazać usług i decyzji, które wpływają na koszt.
Koszty chmury są monitorowane i zarządzane, a zmiany w środowisku mają wskazaną odpowiedzialność.
Zarządzanie kosztami chmury
Administrator nadaje dostęp osobno w każdym projekcie, więc łatwo pozostawić zbyt szerokie uprawnienia.
Konta, subskrypcje, polityki i dostępy tworzą wspólny fundament dla kolejnych środowisk.
Fundament chmury
Właściciel systemu nie wie, z której kopii i w jaki sposób środowisko zostanie odtworzone po awarii.
Kopie zapasowe wykonują się automatycznie, a odtwarzanie środowiska z kopii jest przetestowane.
Kopie zapasowe i odtwarzanie
Specjalista bezpieczeństwa porównuje ustawienia ręcznie i nie ma pewności, czy poprawki objęły całe środowisko.
Konfiguracja przechodzi przegląd, poprawki są wdrażane, a środowisko chronią firewalle i regularne testy penetracyjne.
Bezpieczeństwo chmury
Kierownik projektu osobno koordynuje infrastrukturę, aplikację, dane i integracje, co zwiększa ryzyko przeoczenia zależności.
Specjaliści infrastruktury, programiści i zespół danych pracują na wspólnej architekturze oraz podziale odpowiedzialności.
Chmura połączona z aplikacjami i danymi
Każdą usługę zamówisz osobno albo połączysz z innymi w stałą opiekę nad środowiskiem. Zawsze wiesz, co dostajesz na koniec.

Przeglądamy konfigurację, dostępy, bezpieczeństwo, kopie i koszty działającego środowiska.
Dostajesz: raport z listą ryzyk, poprawek i oszczędności oraz plan działań.

Przenosimy całe środowiska do chmury albo budujemy nowe: konta, subskrypcje, sieć, polityki i dostępy.
Dostajesz: działające, przetestowane środowisko z dokumentacją i przełączeniem bez utraty danych.

Monitoring, reakcja na awarie, administracja serwerami, aktualizacje, kopie zapasowe i odtwarzanie po awarii.
Dostajesz: stałą opiekę zespołu, który zna Twoje środowisko i odpowiada za jego działanie.

Przegląd konfiguracji, wdrażanie poprawek, firewalle, zapora aplikacyjna (WAF), szyfrowanie i testy penetracyjne.
Dostajesz: środowisko gotowe na audyt bezpieczeństwa, zarządzane w systemie zgodnym z ISO/IEC 27001.
Bezpieczeństwo i zgodność z regulacjami →
Uruchamiamy modele AI na Azure, Google Cloud (Vertex AI) i AWS w regionach Unii Europejskiej i łączymy je z danymi oraz systemami firmy.
Dostajesz: własne środowisko AI: dane pozostają w UE, a modele nie są trenowane na danych klienta.

Analizujemy rachunek za chmurę, dopasowujemy zasoby do rzeczywistego użycia i sprzedajemy licencje oraz subskrypcje chmurowe.
Dostajesz: niższy i przewidywalny rachunek oraz jasną odpowiedzialność za koszty.
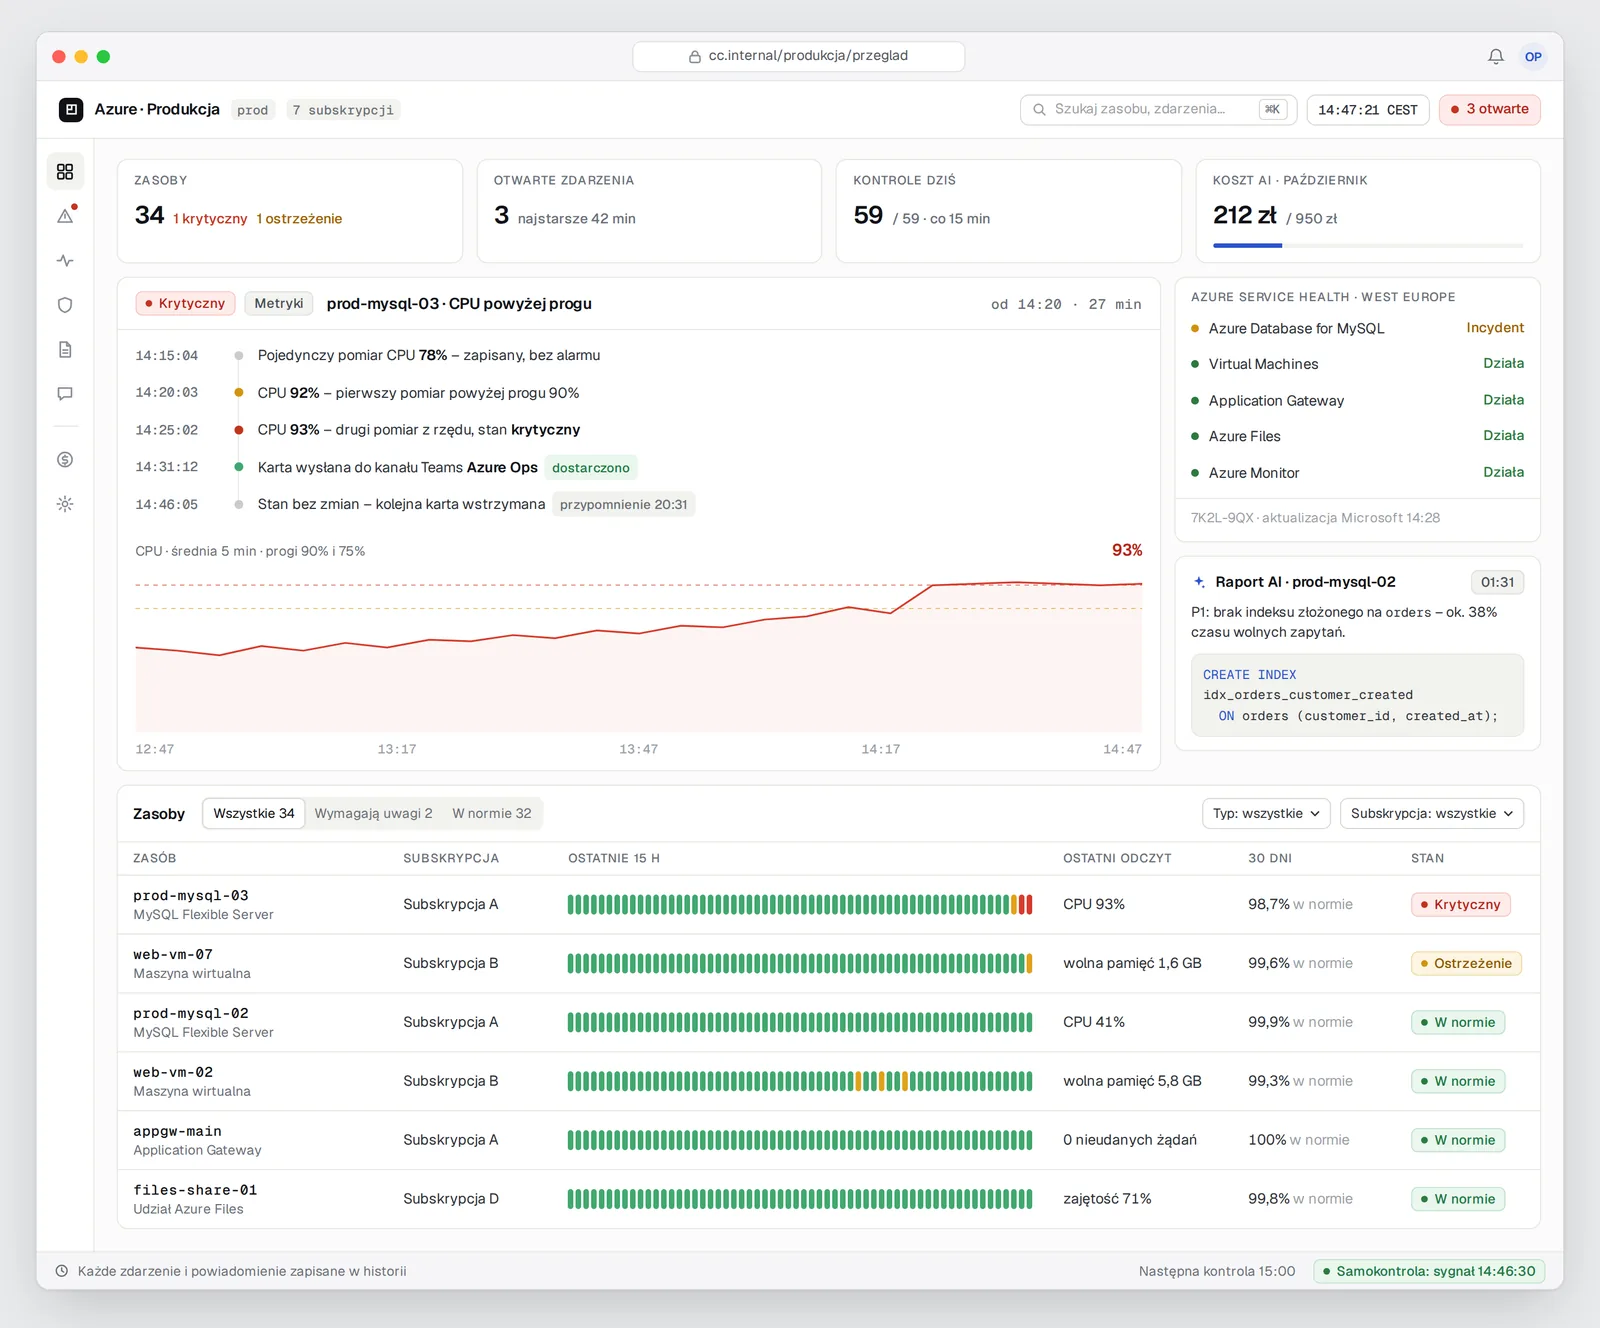
Trzech wyspecjalizowanych agentów kontroluje metryki co 15 minut, śledzi stan usług i analizuje nocą wolne zapytania MySQL. Zespół otrzymuje w Microsoft Teams jedną czytelną kartę z przyczyną i zalecanym działaniem zamiast lawiny alertów. Cloud Command Center dostarczamy jako część opieki nad chmurą Azure, Google Cloud lub AWS.
Jesteśmy specjalistami od platform Microsoft Azure, Google Cloud Platform, w tym Vertex AI, oraz Amazon Web Services. Projektujemy, budujemy i utrzymujemy na nich środowiska produkcyjne, także dla systemów, od których zależy codzienna praca klientów. Platformę dobieramy do środowiska i celu firmy, a nie do jednego dostawcy.
Mamy doświadczenie w uruchamianiu rozwiązań AI na Azure, Google Cloud i AWS. W 100% kontrolujemy miejsce przetwarzania danych: dane i modele działają w regionach Unii Europejskiej, a modele nie są trenowane na danych klienta. To zapewnia zgodność z RODO i AI Act. Jak we wszystkich naszych rozwiązaniach AI, wynik zatwierdza człowiek.
Zobacz AI dla biznesu →Dział infrastruktury współpracuje z programistami i zespołem danych. Dzięki temu środowisko uwzględnia aplikacje, integracje, dane i sposób ich późniejszego utrzymania.
Platforma do automatyzacji procesów i obiegu dokumentów, którą uruchamiamy w chmurze Astrafox, w infrastrukturze firmy albo w chmurze klienta.
Zobacz AMODIT →Środowisko, integracje, role i rejestrowanie działań potrzebne do kontrolowanego uruchomienia rozwiązań AI.
Zobacz AI dla biznesu →Platformy danych, analityka i rozwiązania AI korzystające z zasobów chmurowych oraz uzgodnionych źródeł.
Zobacz Dane i BI →Aplikacje, API i połączenia między chmurą a systemami, które już działają w organizacji.
Zobacz oprogramowanie i integracje →W chmurze Astrafox, w infrastrukturze firmy albo w chmurze klienta uruchamiamy też produkty Astrafox: AMODIT, KSeF Connector i DataFlow.
Tak samo prowadzimy migrację, budowę nowego środowiska i przejęcie administracji od innego dostawcy.
Ustalamy zasoby, zależności, wymagania i cel zmiany.
Określamy platformę, dostęp, polityki i podział odpowiedzialności.
Konfigurujemy środowisko, przenosimy zasoby objęte migracją i sprawdzamy działanie.
Monitorujemy, reagujemy na awarie, administrujemy i rozwijamy środowisko.
Przykładowe wdrożenie
Ta sama aplikacja może działać na jednym serwerze, w układzie redundantnym albo w prywatnym rozwiązaniu wysokiej dostępności. Każdy wariant ma inny czas odtworzenia danych (RPO), czas przywrócenia działania (RTO), poziom dostępności i koszt. Pokazujemy je klientowi przed decyzją.
Podstawą wyceny jest środowisko, odpowiedzialność operacyjna i wymagania organizacji.
Liczba kont, subskrypcji, serwerów, usług, aplikacji i zależności.
Rodzaj zasobów, dane, integracje oraz sposób przejścia do nowego środowiska.
Polityki, dostępy, firewalle, przegląd konfiguracji i zakres testów penetracyjnych.
Monitorowane warstwy, zakres reakcji na awarie i odpowiedzialność administracyjna.
Chronione zasoby, sposób przechowywania kopii oraz zakres odtwarzania po awarii.
Wybrana platforma, usługi chmurowe i model licencyjny.
Opisz, co działa dziś, co chcesz przenieść lub zbudować oraz za które elementy ma odpowiadać Astrafox.
Jesteśmy specjalistami od Microsoft Azure, Google Cloud Platform (w tym Vertex AI) i AWS. Na każdej z tych platform projektujemy, migrujemy i utrzymujemy środowiska produkcyjne.
Tak. Oferta obejmuje migracje całych środowisk do chmury oraz budowę nowych środowisk.
Utrzymanie 24/7 obejmuje monitoring, reagowanie na awarie i pełną administrację środowiskiem chmurowym.
Przeglądamy konfigurację, wdrażamy poprawki, konfigurujemy firewalle i zaporę aplikacyjną oraz przeprowadzamy testy penetracyjne.
Analizujemy rachunek, wskazujemy usługi generujące koszt, dopasowujemy zasoby do rzeczywistego użycia i przypisujemy odpowiedzialność za kolejne zmiany.
Tak. Konfigurujemy automatyczne kopie zapasowe, także replikowane geograficznie, i regularnie testujemy odtwarzanie środowiska z kopii.
AMODIT, KSeF Connector i DataFlow działają w chmurze Astrafox, w infrastrukturze firmy albo w chmurze klienta.
Tak. Sprzedajemy licencje i subskrypcje chmurowe i dbamy, żeby odpowiadały rzeczywistemu użyciu.
Tak. Uruchamiamy modele AI na Azure, Google Cloud (Vertex AI) i AWS w regionach Unii Europejskiej. W 100% kontrolujemy miejsce przetwarzania danych, a modele nie są trenowane na danych klienta. To zapewnia zgodność z RODO i AI Act.
Pod jednym SLA obejmujemy środowisko chmurowe, działającą w nim aplikację oraz jej integracje. Zespoły infrastruktury, oprogramowania i danych pracują razem, a klient ma jedną umowę i jeden punkt odpowiedzialności za powierzony zakres.
Migracja, nowe środowisko, utrzymanie, bezpieczeństwo, koszty czy odtwarzanie po awarii? Zacznijmy od zakresu i odpowiedzialności.
Opisz swój problem